AI 컴패니언 서비스에서 일어난 가장 큰 세 건의 유출은 모두 영리한 공격이 아니었어요. 어느 경우든 어디를 봐야 하는지 아는 사람이면 누구나 접근할 수 있었거나, 보안이 허술하게 만들어진 사이트에서 빼 갔어요. 이 패턴을 이해하는 게 중요해요.
세 건의 유출, 세 가지 피해
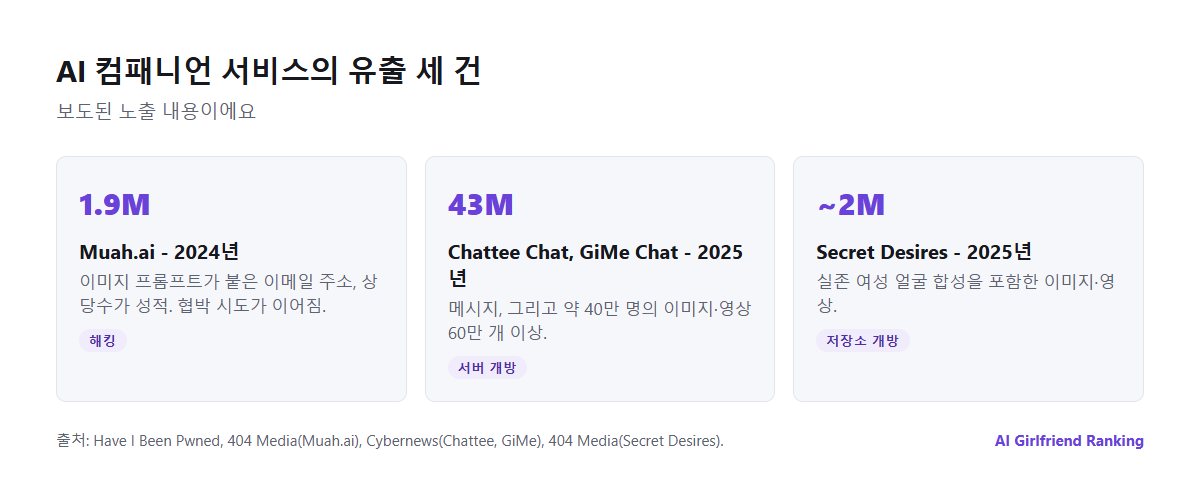
보도된 내용 기준으로 각 사건에서 노출된 것이에요.
Muah.ai, 2024년. 한 해커가 이 “AI 여자친구” 사이트의 데이터를 빼내 기자들에게 넘겼어요. 이메일 주소 약 190만 개와 이용자가 이미지를 만들려고 쓴 프롬프트가 들어 있었어요. 상당수가 성적이었고, 일부는 아동 학대를 묘사했어요. 많은 주소가 실제 신원과 연결되어 있었어요. 보안 연구자 Troy Hunt가 이 유출을 민감 유출로 Have I Been Pwned에 올렸고, 데이터에 포함된 사람들을 향한 협박 시도가 이어졌어요.
Chattee Chat과 GiMe Chat, 2025년. Cybernews 연구진이 이 두 앱을 만든 홍콩 개발사의 서버가 비밀번호 없이 열려 있는 것을 발견했어요. 약 40만 명, 대부분 미국 이용자의 메시지 4,300만 건 이상과 이미지·영상 60만 개 이상이 들어 있었어요. 이름이나 이메일은 없었지만 IP 주소와 기기 식별자가 있었고, 일부 이용자가 수천 달러를 쓴 구매 기록도 있었어요. 노출된 기기를 찾는 공개 검색 엔진에 이미 올라온 뒤에야 서버가 닫혔어요.
Secret Desires, 2025년. 404 Media 기자들이 이 플랫폼의 클라우드 저장소가 공개 상태인 것을 발견했어요. 거의 200만 개의 이미지와 영상이 있었어요. 그중에는 얼굴 합성 기능으로 만든 대량의 파일이 있었는데, 소셜 미디어와 졸업 사진, 심지어 졸업 앨범에서 가져온 실존 여성들의 사진을 노골적인 콘텐츠에 합성한 것이었어요. 회사에 연락한 지 약 한 시간 만에 저장소가 잠겼어요. Secret Desires는 저희가 리뷰한 앱 중 하나예요. 이 앱의 이미지 기능을 쓴 분이라면 관련이 있어요.
컴패니언 앱이 표적이 되는 이유
- 콘텐츠가 유난히 약점이 돼요. 성적인 대화, 환상, 생성 이미지는 협박에 딱 맞는 재료예요.
- 사업자가 작은 곳이 많아요. 소규모 팀이 빠르게 키운 앱은 오픈소스 부품을 “덕트 테이프로 이어 붙여” 만들면서 기본적인 보안을 건너뛰기도 해요.
- 모든 것이 저장돼요. 서비스가 나를 기억하려면 기록이 필요해서 몇 년 치 텍스트가 쌓여요. AI 여자친구 앱이 아는 것을 보세요.
- 이미지는 클라우드 저장소에 있어요. 잘못 설정된 저장소는 인터넷 전반에서 유출의 가장 흔한 원인 중 하나예요. 컴패니언 이미지가 어떻게 저장되는지는 내 사진이 실제로 있는 곳에 자세히 있어요.
영향을 받았을 것 같다면
| 단계 | 할 일 |
|---|---|
| 1. 확인 | haveibeenpwned.com에서 이메일을 검색하세요. 민감 유출은 주소 인증이 필요해요 |
| 2. 잠그기 | 해당 서비스와 같은 비밀번호를 쓴 모든 곳의 비밀번호를 바꾸고 2단계 인증을 켜세요 |
| 3. 분리 | 계정을 이름이나 직장과 연결되지 않는 이메일로 옮기세요 |
| 4. 연락 대비 | 유출을 언급하는 협박·피싱 이메일을 조심하세요. 유출 뒤에 흔해요 |
| 5. 돈 보내지 않기 | 메시지를 보관하고 경찰과 플랫폼에 신고하세요. 돈을 줘도 요구가 끝나는 경우는 드물어요 |
| 6. 이미지 | 사적인 이미지가 관련됐다면 StopNCII.org가 참여 플랫폼에서 차단하는 데 도움이 돼요 |
| 7. 요구 | 회사가 어떤 데이터를 갖고 있는지 열람을 요구하고 삭제를 요청하세요. 내 데이터 열람 요구 방법을 보세요 |
haveibeenpwned.com - 무료로 쓸 수 있고, 민감 유출은 주소 인증이 필요해요.
한국에서 신고하고 도움받기
- 협박·금전 요구. 경찰청 사이버범죄 신고시스템(ECRM, ecrm.police.go.kr)에서 신고할 수 있어요. 온라인 접수 뒤 경찰서를 방문해야 형사 사건으로 진행돼요. 돈을 보냈거나 협박이 이어지고 있다면 먼저 112에 전화하세요. 몸캠피싱처럼 영상을 이용한 협박도 사이버 금융범죄로 다뤄져요.
- 개인정보 침해. 개인정보침해 신고센터(118, KISA)에 신고할 수 있어요. 분쟁이 생기면 개인정보 분쟁조정위원회(1833-6972)도 있어요. 감독 기관은 개인정보 보호위원회(pipc.go.kr)예요.
- 사적인 사진·영상이 퍼졌다면. 중앙디지털성범죄피해자지원센터(한국여성인권진흥원, 02-735-8994, d4u.stop.or.kr)에서 상담과 삭제 지원을 받을 수 있어요.
- 정서적으로 힘들다면. 24시간 무료 자살예방 상담전화 109가 있어요. 당장 위험하면 112나 119에 전화하세요.
유출 전에 피해를 줄이려면
- 이름이 들어가지 않은 별도 이메일을 쓰세요. 가장 효과적인 단 한 가지예요. 데이터와 나 사이의 연결을 끊어주니까요.
- 얼굴이나 식별 정보를 생성 이미지나 업로드에 절대 넣지 마세요.
- 실존 인물의 이름을 대화에 넣지 마세요. 특히 연인, 직장 동료, 노골적인 장면에 나오는 사람은 안 돼요.
- 필요 없어진 것은 삭제하세요. 일부 앱은 개별 대화나 이미지를 지울 수 있어요. 없는 데이터는 유출될 수 없어요. AI 컴패니언 계정 삭제에서 실제로 무엇이 지워지는지 설명해요.
- 보안 질문에 답하는 앱을 고르세요. Mozilla의 2024년 조사에서 로맨스 챗봇 제작사의 73%는 보안 취약점을 어떻게 다루는지 아무 말도 하지 않았어요. 보안 연락처를 공개하는 회사는 적어도 문제가 알려지기를 기대하는 회사예요.
법이 회사에 요구하는 것
EU와 영국에서는 심각한 개인정보 유출을 회사가 72시간 안에 규제 기관에 신고해야 하고, 이용자에게 위험이 크면 영향을 받은 이용자에게도 알려야 해요. 미국 대부분의 주에도 유출 통지법이 있어요. 한국에서는 개인정보 보호법이 열람(제35조), 정정·삭제(제36조), 처리정지(제37조)를 요구할 권리를 줘요. 다만 해외의 작은 사업자는 이런 의무를 무시하는 경우가 많아요. 이메일을 기다리는 것보다 Have I Been Pwned를 직접 확인하는 게 더 중요한 이유예요.
2024년과 2025년의 불편한 결론은, 컴패니언 앱의 은밀한 데이터는 그 회사에서 가장 부주의한 엔지니어만큼만 안전하다는 거예요. 이걸 감사할 수는 없어요. 하지만 유출이 일어나도 내 이름으로 이어지지 않게 만들 수는 있어요.